
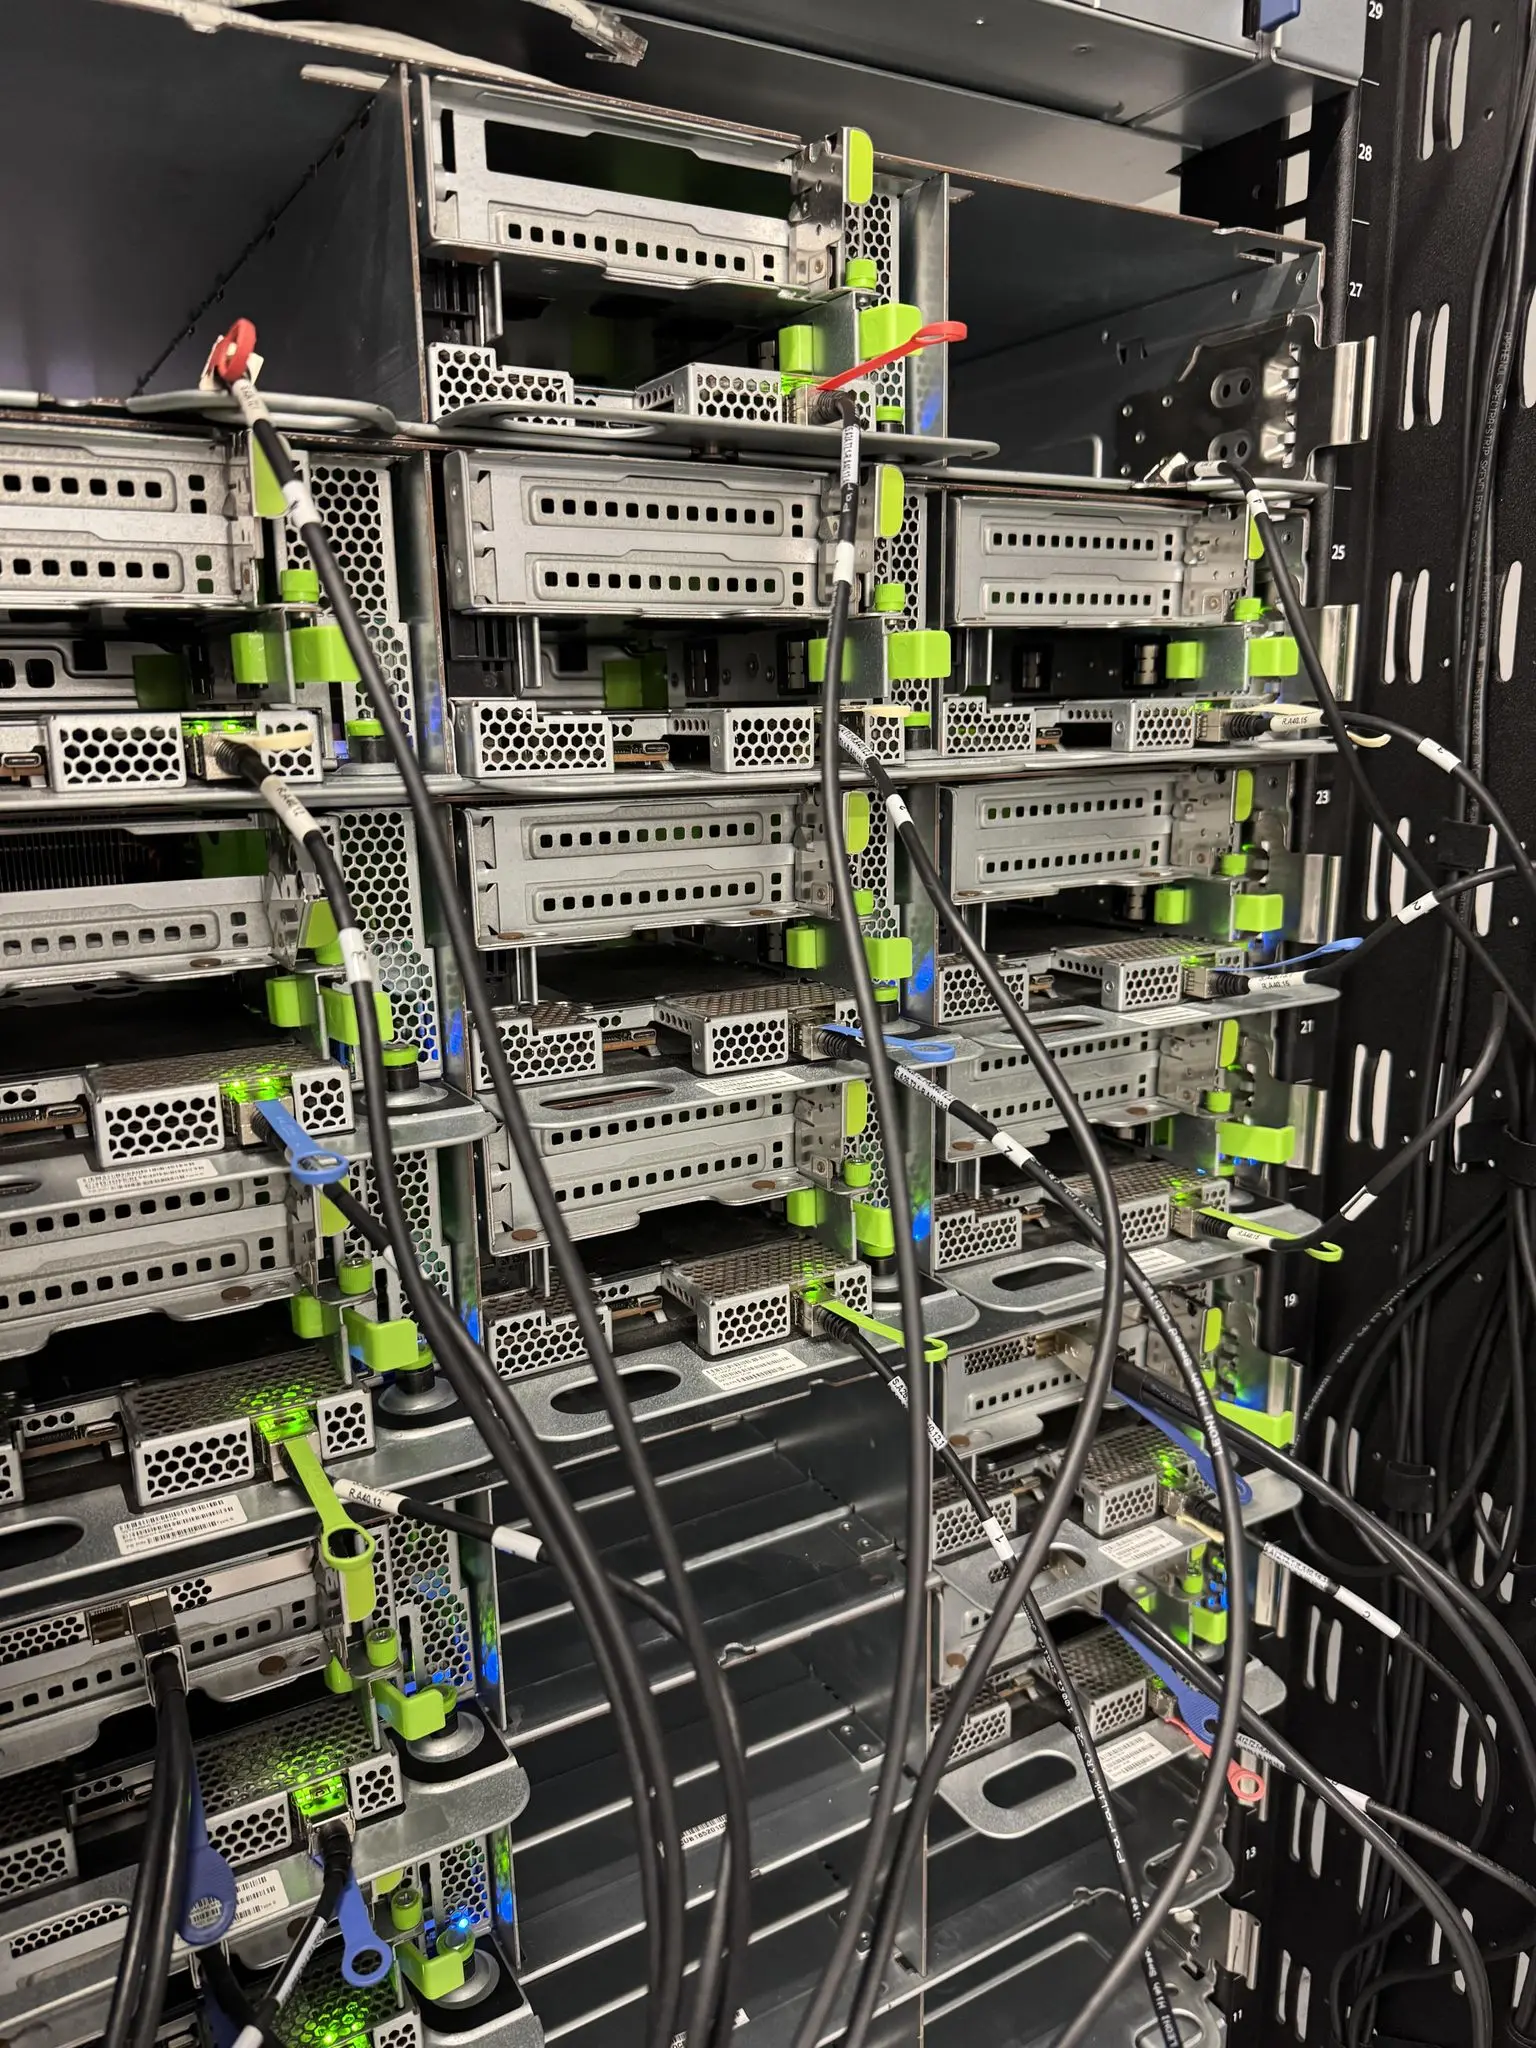
Wie in Europa over digitale soevereiniteit spreekt, komt al snel uit bij data, cloudplatformen en open-source software. Organisaties zoeken Europese cloudproviders, kijken kritischer naar Amerikaanse SaaS-diensten en onderzoeken alternatieven voor gesloten softwareplatformen. Maar onder al die software bevindt zich een laag die opvallend weinig aandacht krijgt: de hardware. Servers, processors, accelerators, netwerkcomponenten en managementcontrollers bepalen uiteindelijk waarop onze digitale infrastructuur draait. Open hardware kan daarbij een belangrijk alternatief bieden voor gesloten, leveranciersgebonden infrastructuur. Wie werkelijk naar digitale autonomie streeft, zal daarom ook naar die laag moeten kijken.
Dat besef begint langzaam door te dringen. “Sovereignty isn’t just a legal policy; it starts at the hardware level”, schreef Christoph Streit, CEO van de Duitse cloud- en infrastructuurleverancier ScaleUp Technologies, na een presentatie over het onderwerp tijdens de OCP EMEA Summit.
Dat klinkt misschien vanzelfsprekend, maar in veel discussies over digitale soevereiniteit gebeurt precies het tegenovergestelde. Een organisatie kan zijn data in Europa opslaan, voor OpenStack en Kubernetes kiezen, en de applicatielaag zoveel mogelijk op open source of Europese software baseren. De onderliggende servers kunnen ondertussen nog altijd grotendeels bestaan uit gesloten technologie waarvan ontwerp, firmware, lifecycle en soms zelfs managementinterfaces door een beperkt aantal leveranciers worden bepaald.
Van open software naar open hardware
De ontwikkeling lijkt sterk op een discussie die de IT-sector eerder rond software heeft gevoerd. Internetinfrastructuur kon groeien dankzij open standaarden zoals TCP/IP, HTTP en DNS. Linux, Kubernetes en talloze andere open-sourceprojecten maakten vervolgens duidelijk dat ook software niet noodzakelijkerwijs door één fabrikant hoeft te worden gecontroleerd. De volgende stap is hardware.
Een belangrijk initiatief daarbij is het Open Compute Project (OCP). OCP ontstond in 2011 vanuit Facebook, het huidige Meta, en ontwikkelt open specificaties voor onder andere servers, racks, voeding, networking, storage, hardwaremanagement en koeling. Het OCP Server Project omschrijft standaardisatie expliciet als middel om fragmentatie door leveranciersspecifieke oplossingen tegen te gaan. De gedachte is niet dat iedere organisatie voortaan zelf servers moet gaan bouwen. Het gaat erom dat interfaces en ontwerpen zodanig worden gestandaardiseerd en opengesteld dat verschillende fabrikanten compatibele producten kunnen leveren.
Daarmee komt open hardware dicht in de buurt van waar digitale autonomie eigenlijk om draait: keuzevrijheid houden en voorkomen dat één leverancier technisch onmisbaar wordt. Jeroen Burks, binnen OCP actief als EMEA co-lead en daarnaast betrokken bij de OCP-activiteiten van ScaleUp, formuleerde dat onlangs nog scherper: “Europe can’t claim digital independence while running on closed, proprietary stacks.”
Een server is meer dan een CPU
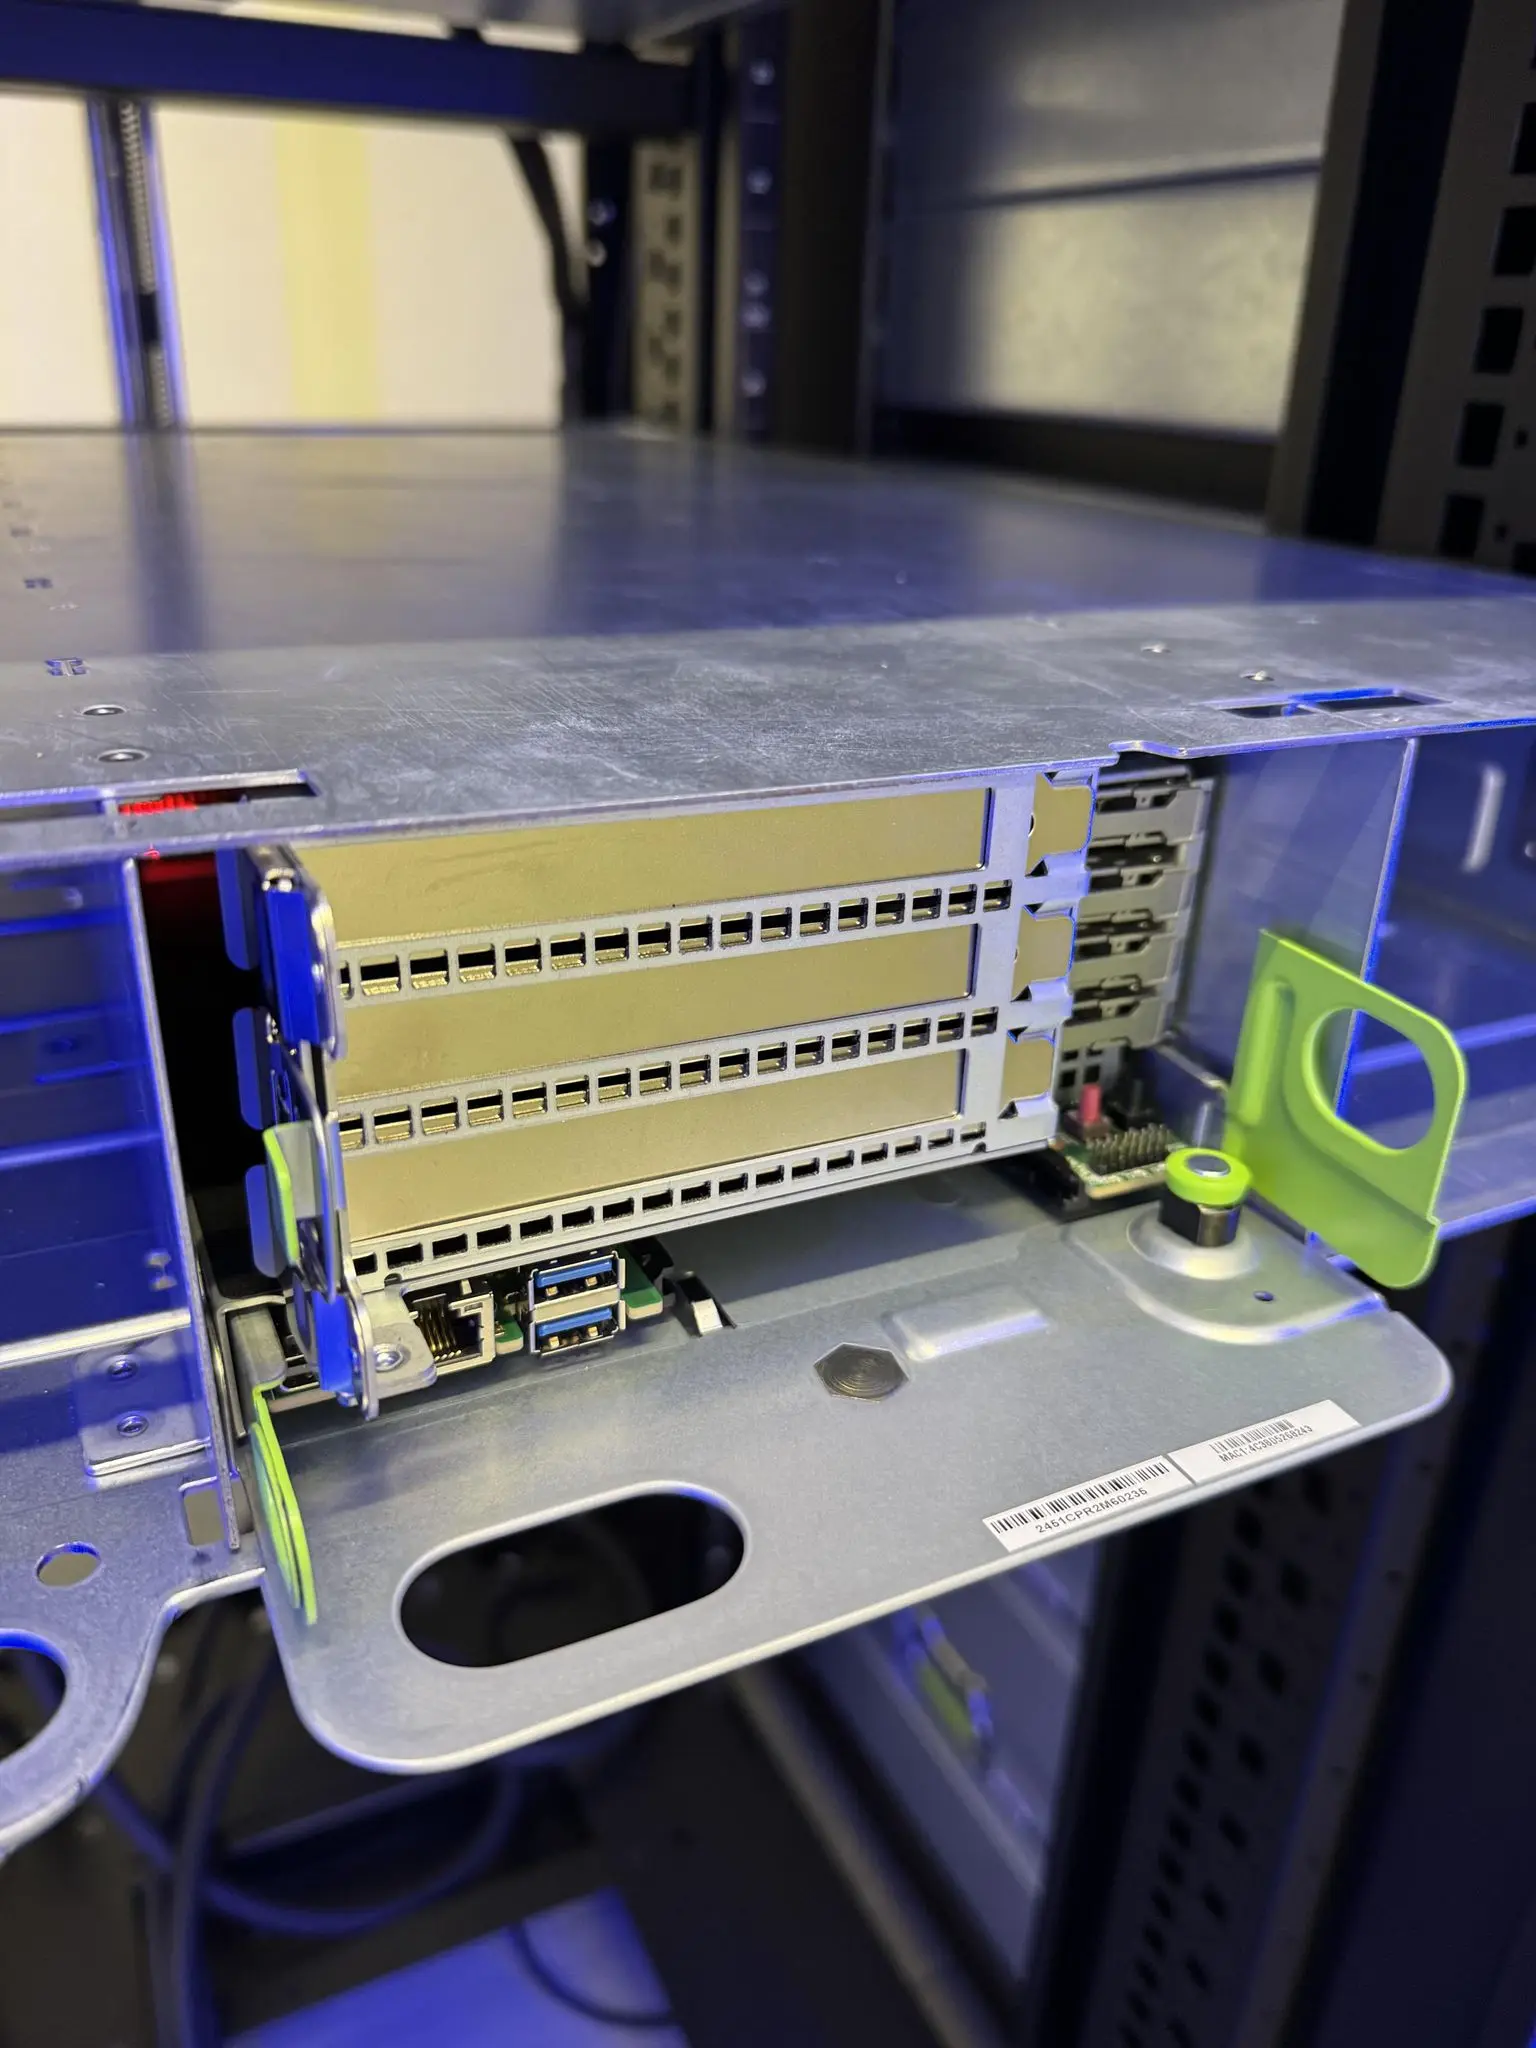
OCP maakt tegelijkertijd duidelijk dat open hardware veel breder is dan een open processor. In door ScaleUp opgestelde OCP-documentatie wordt bijvoorbeeld beschreven hoe traditionele servers veel componenten per systeem dupliceren. Iedere server beschikt doorgaans over eigen voedingen, behuizing, bekabeling en managementvoorzieningen. Bij OCP-architecturen kunnen functies juist op rackniveau worden georganiseerd.
Zo kan een centrale power shelf meerdere systemen voeden via een busbar. Servers kunnen compacter worden opgebouwd en componenten zijn vanaf de voorzijde bereikbaar. Standaardisatie maakt het daarnaast eenvoudiger om verschillende typen compute‑, storage- en acceleratornodes in dezelfde infrastructuur te combineren.
De openheid zit bovendien niet alleen in het metaal. OCP werkt ook aan gestandaardiseerde managementinterfaces. Het project ondersteunt bijvoorbeeld Redfish-profielen waarmee hardware van verschillende leveranciers via dezelfde managementmechanismen kan worden benaderd.
Voor IT-afdelingen is dat misschien minstens zo relevant als het fysieke rack. Vendor lock-in ontstaat immers niet alleen doordat een server (bijvoorbeeld) een afwijkende maat heeft. Het kan net zo goed ontstaan doordat firmware, beheerinterfaces, uitbreidingsmodules en managementsoftware alleen binnen het ecosysteem van één leverancier functioneren. Open specificaties kunnen organisaties bovendien meer mogelijkheden bieden om te controleren welke hardware daadwerkelijk in hun infrastructuur terechtkomt. Dat kan relevant zijn voor supply-chaincontroles en omgevingen waarin aantoonbaarheid en controle belangrijk zijn.
“Open” betekent daarbij overigens niet automatisch veilig of volledig onafhankelijk. Ook open hardware kan kwetsbaarheden bevatten. En een OCP-server met een AMD- of Intel-processor blijft voor dat essentiële onderdeel afhankelijk van AMD of Intel. Open hardware moet daarom eerder worden gezien als een manier om afhankelijkheden stap voor stap te verkleinen dan als een magische route naar volledige technologische onafhankelijkheid.
Nu komt ook de processorlaag in beweging
Juist op dat laatste punt worden de ontwikkelingen in Europa interessant. OCP maakt racks, servers en interfaces opener, maar de processoren en accelerators blijven vaak afkomstig van een klein aantal niet-Europese leveranciers. Daar beginnen nu alternatieven voor te ontstaan.
Het Spaanse Openchip presenteerde deze zomer bijvoorbeeld de BER10. Dit is een in Europa ontworpen 64-bit processor met vier cores, gebaseerd op RISC‑V. Die instruction set architecture is open en wordt niet door één bedrijf of land gecontroleerd. Volgens Openchip draait de BER10 inmiddels Linux en is de chip bedoeld als technologische basis voor toekomstige Europese processoren en accelerators voor onder meer datacenters, HPC en AI. Het bedrijf werkt inmiddels aan een eerste specifiek datacenterproduct op basis van de technologie die met BER10 is ontwikkeld.
Daarmee verschuift het debat over soevereiniteit een niveau naar beneden. Een open serverplatform is nuttig, maar wanneer de centrale processorarchitectuur volledig onder controle staat van een externe commerciële partij blijft er een belangrijke afhankelijkheid bestaan. RISC‑V biedt Europese chipontwerpers de mogelijkheid processoren te ontwikkelen zonder voor de instructieset afhankelijk te zijn van een eigenaar van een “proprietary” architectuur.
Openchip claimt daarmee nadrukkelijk een rol in Europese digitale soevereiniteit. Dat betekent overigens nog niet dat de complete supply chain Europees is. Ontwerp, IP, productietechnologie, foundries, packaging, geheugen en EDA-tools vormen ieder opnieuw een eigen afhankelijkheidsvraagstuk.
Euclyd kiest weer een andere route
Ook het Nederlandse Euclyd laat zien dat er beweging ontstaat onder de traditionele serverarchitectuur. Het Eindhovense bedrijf haalde onlangs meer dan 200 miljoen euro op voor de verdere ontwikkeling van eigen infrastructuur voor AI-inference.
Euclyd ontwikkelt daarbij niet simpelweg een nieuwe algemene CPU. Het bedrijf spreekt over een combinatie van “programmable ASIC-compute”, een nieuwe geheugenarchitectuur en optimalisatie op systeem- en datacenterniveau. Centraal staat het eigen Craftwerk-silicon, bedoeld voor AI-workloads.
Dat is relevant voor digitale autonomie omdat AI de hardwareafhankelijkheid van Europa juist verder kan vergroten. Veel AI-infrastructuur is momenteel nauw verbonden met een beperkt aantal acceleratorleveranciers en hun software-ecosystemen. Wanneer Europese bedrijven alternatieve compute-architecturen ontwikkelen, ontstaan er ten minste meer technologische opties.
Openchip en Euclyd vertegenwoordigen daarbij twee verschillende ontwikkelingen. Openchip kiest expliciet voor een open instruction set met RISC‑V. Euclyd ontwikkelt een gespecialiseerde eigen compute- en geheugenarchitectuur. Beide laten echter zien dat Europa probeert niet uitsluitend gebruiker van buitenlandse processortechnologie te blijven.
Er zijn nog meer Europese partijen op dit gebied actief. Het Franse SiPearl met zijn Rhea1 voor AI en HPC is een ander voorbeeld.
De hele stack telt
Daarmee wordt ook duidelijk waarom digitale soevereiniteit niet kan worden teruggebracht tot de vraag waar data fysiek staat. Een werkelijk autonome infrastructuur bestaat uit veel lagen. Denk aan de processorarchitectuur, chips, firmware, servers, netwerkapparatuur, storage, managementinterfaces, virtualisatie, cloudsoftware en uiteindelijk de applicaties die daarop draaien. Wat dat betreft is ook de Sovereignty Alliance for European Network Technology (SAFENet) interessant om te noemen. Deze organisatie omvat een flink aantal Europese netwerkbedrijven die samen werken aan een soeverein alternatief voor niet-Europese aanbieders van netwerkproducten.
Open hardware kan op verschillende plaatsen een rol spelen. OCP probeert de infrastructuur rond servers, racks en datacenters opener en beter uitwisselbaar te maken. RISC‑V opent de processorarchitectuur. Europese chipbedrijven proberen vervolgens daadwerkelijk eigen compute-producten te ontwikkelen. SAFENET kijkt naar het netwerk.
Daarmee ontstaat geleidelijk een alternatief model: geen volledig autarkische Europese IT-industrie die ieder onderdeel zelf produceert, maar een infrastructuur waarin organisaties meer inzicht, meer keuze en meer mogelijkheden tot vervanging hebben. Misschien is dat ook wel een veel bruikbaardere definitie van digitale autonomie dan de eis dat iedere component Europees moet zijn.
Deze ontwikkelingen betekenen voor datacenters en IT-afdelingen dat bij nieuwe infrastructuurprojecten andere vragen relevant worden. Niet alleen: welke server is het snelst of goedkoopst? Maar ook: welke onderdelen zijn gestandaardiseerd, welke interfaces zijn open, kan apparatuur van verschillende fabrikanten worden gecombineerd, wie controleert firmware en managementsoftware, en wat gebeurt er als een leverancier over vijf jaar niet langer beschikbaar is? Daarmee verschuift open hardware van een technisch nicheonderwerp naar een strategische infrastructuurvraag.
In een volgend artikel kijken we daarom concreter naar de praktijk: hoe verhouden traditionele servers en de momenteel al beschikbare open hardware op basis van onder meer OCP zich tot elkaar als het gaat om energiegebruik, koeling, prestaties, beheer, levensduur en kosten?

0 Reacties